
Beste:
- Matthijs van Amelsfort, David van Weel, Justin Broeders, Joost Koomen
- Bas Dunnebier, Simone Smit, Pieter Heerma
- Marc Kuipers, Mark Smolenaars, Richard van Hienen, ...
- Jeroen van Kaam, Mattheus Wassenaar & Edwin van Houten
- Henk Naves, Harm Broers & (Jan Willem Duijzer)
- Huib Modderkolk ~> Xander van Uffelen & Co. (@DPG)
- ..enz..
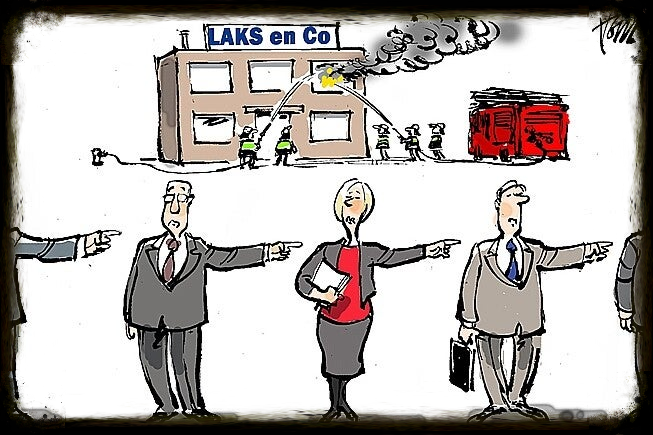
@ Een retorische vraag: Waarom 'willen' jullie nog steeds de werkelijke oorzaak van het "security Corruptie" probleem niet benoemen !?
Zolang De Beveiliging (opzettelijk) structureel niet daadwerkelijk op orde gemaakt word en er bewust ook door vriendjespolitiek bijna geen handhaving uitgevoerd word uitgevoerd door o.a. NCSC/RDI/ILT/AIVD/.. ..maar de ambtelijke oogjes van B.V. Nederland dichtgeknepen worden bij zware overtredingen Wbni/VIRBI/BIO/NEN7510/enz..*
Is en blijft het 'security' onderwerp een mega lucratieve corrupte financiele melk-koe met BSE(Boviene Spongiforme Encefalopatie) => Waardoor onze eigen vitale infra beveiliging en staatsveiligheid dus structureel ondermijnd word :(
? Waarom verkondigen jullie op 't publieke podium (telkens weer) dat het probleem opgelost zou kunnen worden ''als er nog meer budget jullie kant op gesmeten zou worden''. Ondanks dat het al meer dan 20 jaar overduidelijk blijkt dat het security probleem niet veroorzaakt word door geld gebrek, maar wel door structureel gebrek aan integere daadwerkelijke uitvoering van de wettelijkverplichte beveiliging taken :(
- www.sqcic.org/Pages/2ekamer-commissie-j-v.html
- www.sqcic.org/Pages/ncsc-ivoren-toren-apathie.html
- www.sqcic.org/Pages/po-li-tie.html
- wwwsqcic.org/Pages/abdo-abro-virbi-bio-wbni-blijken-structureel-disfunctioneel.html
- ..enz.. ..en zo voorts..

*>
!? AIVD "Moest" goedkeuren
!?
AIVD en NCSC hadden al jaren lang oogluikend
toegelaten dat de MinBuza CISO en BVA en "Hoofd van de
Veiligheidsdienst Buitenlandse Zaken" vele VIRBI_BBN3!
voorschriften bewust Genegeerd hebben => een puinhoop
hebben laten worden :(


*>
Rijks CISO vlucht naar meest beruchte charlatan bedrijf,
en laat een non-compliant puinhoop achter bij Overheid
!?
*> Opvolger laat ook weten geen enkel interesse te
hebben in verbetering van de situatie en het wel best te
vinden zoals het (mis) loopt.
[zijn emails kunnen op verzoek gedeeld
worden]


 email verzonden aan de huidige "Beveiligingsautoriteit Rijk"  (Joost)
 met daarin het verzoek om een vertrouwelijk gesprek over:
 * Geconstateerde specifieke Criminele infiltraties op o.a. locatie Turfmarkt 147.
 * Een gat/hiaat lijkt in de fysieke toegang beveiliging tot de 2 kantoor torens op die locatie,
    waardoor onbevoegden ook toegang hebben tot "BBN3 Classificatie" informatie en vitale infra systemen in die torens.
 * Data lekken vanuit de  Rijks Identity and Access Management (IAM) systemen,
    waardoor informatie van/over *alle* ambtenaren (JenV/BZK/Def/Rechtspraak/Rijksrecherche/Kmar/...) in handen komt van criminelen en spionage.
 * [classified info]
 * [classified info]

Maar Joost en z'n bureaucraten laten alleen weten ~ dat zij zelf daar helemaal niets mee/aan willen doen, en verwijzen apatisch door naar het even disfunctionele NCSC.

From: Joost Koomen minbzk.nl , 2026 Q4
Allereerst dank voor uw mail.
Ik heb kennisgenomen van uw zorgen en de informatie die u gestuurd heeft.
Deze informatie heb ik ook gedeeld met de collega's van BZK en J&V die over de beveiliging gaan, zodat zij kunnen acteren en eventueel met u nog nader contact op kunnen nemen daarover.
Los daarvan heeft een collega van mij de door u bijgevoegde informatie bezien en op basis daarvan zien wij niet direct een mogelijkheid daarop zelf te acteren.
Wel wijzen we u graag op de mogelijkheid om uw bevindingen te melden bij het nationaal cyber security centrum (NCSC).
We kunnen uw mail voor u doorzetten, maar nog beter zou zijn als u daar zelf melding maakt via het formulier wat u op de website kunt vinden.
...
Met vriendelijke groet,
Joost Koomen
BVA-Rijk

VIRBI = "Voorschrift Informatiebeveiliging Rijksdienst Bijzondere Informatie"

#Found out “Why” those so called 'Security' standards all fail, due to a deliberate blind spot in their base structure.
Once you know what blind spot is embedded, you inherently deduct How to simply make the Security structure evidently properly functional.
The information is available on request, for people with proper security clearance and "Need to know" position.